Senin, 05 November 2018

TUGAS 2 SOFTSKILL - COBIT (Control Objective for Information and related Technology)

PENDAHULUAN
Dewasa ini, teknologi informasi menjadi salah satu hal yang penting bagi suatu perusahaan dalam menjalankan bisnisnya. Penerapan teknologi informasi (IT) dan komunikasi sangat diperlukan sebagai alat bantu agar organisasi tersebut dapat lebih maju dan berkembang. Penggunaan IT pada perusahaan tentunya membawa banyak manfaat bagi perusahaan, contohnya seperti: meningkatkan performa bisnis, meningkatkan ROI, meminimalisasi biaya dan waktu pemasaran, dan meminimalisasi resiko dalam bisnis yang dinamis.
Penerapan IT pada perusahaan yang bertujuan untuk meningkatkan profit dari perusahaan bisa dapat berdampak sebaliknya bila Tata Kelola IT tersebut buruk. Untuk itulah dibutuhkan IT Governance dimana penggunaan dan penerapan IT pada perusahaan dapat bekerja secara optimal. IT Governance sendiri mempunyai banyak Tools (Alat) dan salah-satunya adalah COBIT (CONTROL OBJECTIVES FOR INFORMATION AND RELATED TECHNOLOGY) framework.
Dengan adanya COBIT framework ini perusahaan dapat memanfaatkan IT dengan optimal dan sesuai dengan hasil yang diharapkan. COBIT memungkinkan pengembangan kebijakan yang jelas dan sangat baik digunakan untuk IT kontrol seluruh organisasi, membantu meningkatkan kualitas dan nilai serta menyederhanakan pelaksanaan alur proses sebuah organisasi dari sisi penerapan IT. COBIT juga diharapkan mendukung kebutuhan manajemen dalam menentukan dan monitoring tingkatan yang sesuai dengan keamanan dan kendali organisasi mereka. Dengan begitu perusahaan akan merasa bahwa investasi IT-nya membawa keuntungan maksimal bagi proses bisnis mereka.

TEORI
Pengertian COBIT
Control Objectives for Information anda related Technology (COBIT, edisi ke-3) ialah sekumpulan dokumentasi best practices untuk tata kelola TI yang dapat membantu auditor, manajemen dan pengguna (user) untuk menjembatani gap antara resiko bisnis kebutuhan kontrol untuk permasalahan teknis.
COBIT bisa diartikan sebagai tujuan pengendalian informasi dan teknologi terkait dan merupakan standar pengendalian terhadap teknologi informasi yang dikembangkan dan dipromosikan oleh IT Governance Istetute.
Pedoman COBIT memungkinkan perusahaan untuk mengimplementasikan pengelolah TI secara efektif dan pada dasarnya dapat diterapkan di seluruh organisasi. Khususnya, komponen manajemen COBIT yang berisi sebuah respon kerangka kerja untuk kebutuhan manajemen bagi pengukuran dan pengendalian TI dengan menyediakan alat-alat untuk menilai dan mengukur kemampuan TI perusahaan untuk 34 proses TI.
Kerangka Kerja COBIT
COBIT menyediakan referensi best business practices yang mencakup keseluruhan proses bisnis perusahaan dan memaparkannya dalam struktur aktivitas-aktivitas logis yang dapat dikelola serta dikendalikan secara efektif.
Secara keseluruhan konsep framework COBIT dapat dilihat dari 3 sudut pandang, yaitu:
  • ·        Kriteria informasi
  • ·        Sumber daya TI
  • ·        Proses TI.

Kriteria Informasi Berdasarkan Cobit
Untuk memenuhi tujuan bisnis, informasi perlu memenuhi kriteria tertentu, adapun 7 kriteria informasi yang menjadi perhatian COBIT, yaitu sebagai berikut:
  • · Effectiveness (Efektivitas). Informasi yang diperoleh harus relevan dan berkaitan den-gan proses bisnis, konsisten dapat dipercaya, dan tepat waktu.
  •   Effeciency (Efisiensi). Penyediaan informasi melalui penggunaan sumber daya (yang paling produktif dan ekonomis) yang optimal.
  • ·  Confidentially (Kerahasiaan). Berkaitan dengan proteksi pada informasi penting dari pihak-pihak yang tidak memiliki hak otorisasi/tidak berwenang.
  •    Intergrity (Integritas). Berkaitan dengan keakuratan dan kelengkapan data/informasi&  tingkat validitas yang sesuai dengan ekspetasi dan nilai bisnis.
  •  Availability (Ketersediaan). Fokus terhadap ketersediaan data/informasi ketika diperlukan dalam proses bisnis, baik sekarang maupun dimasa yang akan datang. Ini juga terkait dengan pengamanan atas sumber daya yang diperlukan dan terkait.
  •   Compliance (Kepatuhan). Pemenuhan data/informasi yang sesuai dengan ketentuan hukum, peraturan, dan rencana perjanjian/kontrak untuk proses bisnis.
  •   Reliability (Handal). Fokus pada pemberian informasi yang tepat bagi manajemen untuk mengoperasikan perusahaan dan pemenuhan kewajiban mereka untuk membuat laporan keuangan.

Domain COBIT
Kerangka kerja COBIT terdiri dari pengendalian tingkat tinggi pada sasaran hasil keseluruhan struktur klasifikasinya. Dasar teori untuk klasifikasi adalah 3 tingkatan usaha pengaturan TI yang menyangkut manajemen sumber daya TI. Mulai dari dasar adalah aktivitas dan tugas yang diperluaskan untuk mencapai hasil yang terukur.
Kemudian proses adalah menggambarkan 1 lapisan atas serangkaian tugas atau aktivitas yang dihubungkan dengan perubahan (pengendalian). Ditingkatan yang paling tinggi, proses secara alami dikelompokkan bersama-sama ke dalam domain. Pengelompokkan ini sering ditetapkan sebagai tanggung jawab dalam struktur organisasi dan sejalan dengan siklus manajemen atau siklus hidup yang digunakan pada proses TI.
Agar supaya informasi yang tersedia memenuhi tujuan dari organisasi, sumber daya TI memerlukan pengaturan untuk proses TI menjadi beberapa group proses. Masing-masing group proses diberi nama Domain. Setiap domain terdiri dari beberapa proses. Secara garis besar, COBIT framework terdiri atas 4 domain utama.

Gambar 1 Kerangka COBIT
1. Planning dan Organisation
Menggabungkan prosedur dan Strategi diidentifikasi dengan bagaimana IT terbaik dapat menambah pencapaian tujuan bisnis asosiasi, membentuk hubungan yang layak dengan dasar inovasi besar.
PO1
Tentukan rencana teknologi informasi strategis
PO2
Tentukan arsitektur informasi
PO3
Tentukan arah teknologi
PO4
Tentukan organisasi TI dan hubungan
PO5
Mengelola investasi di bidang teknologi informasi
PO6
Berkomunikasi tujuan manajemen dan arah
PO7
Mengelola sumber daya manusia
PO8
Memastikan kepatuhan dengan persyaratan eksternal
PO9
Menilai risiko
PO10
Mengelola proyek
PO11
Mengelola kualitas

2. Acquire and Implement
Ranah ini meliputi pengidentifikasian kebutuhan TI, kepemiliian teknologi dan implementasi ke dalam proses bisnis perusahaan saat ini. Ranah ini juga ditujukan untuk pengembang rencana perawatan yang perusahaan harus miliki dengan tujuan memperpanjang sistem TI dan komponen-komponennya.
AI1
Mengidentifikasi solusi otomatis
AI2
Memperoleh dan memelihara perangkat lunak aplikasi
AI3
Memperoleh dan memelihara infrastruktur teknologi
AI4
Mengembangkan dan memelihara prosedur IT
AI5
Memenuhi Sumber Data TI
AI6
Mengelola perubahan
AI7
Instalasi dan mengakreditasi sistem beserta perubahannya

3. Delivery and Support
Pada ranah ini berfokus pada aspek hasil keluaran dari IT. Ranah ini meliputi area seperti pengeksekusian aplikasi disala sistem IT dan hasilnya dan juga proses dukungan yang memungkinkan eksekusi sistem TI yang efektif dan efisien. Proses dukungan ini meliputi pelatihan dan issu keamanan.
DS1
mendefinisikan dan mengelola tingkat layanan
DS2
Mengelola layanan pihak ketiga
DS3
Mengelola kinerja dan kapasitas
DS4
Memastikan layanan yang berkelanjutan
DS5
Pastikan sistem keamanan
DS6
Mengidentifikasi dan mengalokasikan biaya
DS7
Mendidik dan melatih pengguna
DS8
Mengelola service dan insiden
DS9
Mengelola konfigurasi
DS10
Mengelola permasalahan
DS11
Mengelola Data
DS12
Mengelola Fasilitas
DS13
Mengelola operasi

4. Monitoring and Evaluate
Ranah ini berhubungan dengan strategi perusahaan dalam mengacces kebutuhan perusahaan dan apakah sistem TI yang ada saat ini masih memenuhi tujuan desainnya dan control yang dibutuhkan terhadap kebutuhan relugasi.
M1
Mengawasi dan mengevaluasi kinerja TI
M2
Mengawasi dan mengevaluasi control internal
M3
Memastikan pemenuhan terhadap kebutuhan eksternal
M4
Menyediakan tata kelola TI

CONTOH KASUS
AUDIT SISTEM INFORMASI PADA PERUSAHAAN DAGANG ANEKA GEMILANG BANDAR LAMPUNG MENGGUNAKAN FRAMEWORK COBIT 4.1
1.      PENDAHULUAN
Saat ini ada semacam kecenderungan yang meningkat (growing trend) terhadap dukungan Layanan Pengadaan, dan Pengiriman barang dalamwaktu cepat dan tingkat kecocokan barang hampir 100 %. Selain itu juga terdapat peningkatan kebutuhan (growing demand) dari pelanggan Perusahaan Dagang, dalam hal ini Kepala Sekolah Direktur, Ketua atau Rektor dari rekanan Perusahaan Dagang Aneka Gemilang, untuk dilayani lebih cepat dan lebih baik.
Layanan yang diterapkan oleh Manajemen Usaha Dagang Aneka Gemilang terdiri dari 3 proses inti, yaitu Pengadaan (Procurement), Pengiriman (Delivery), dan Pelayanan Optimal (Optimal service). Dilihat dari segi manajemen, ketiga proses tersebut merupakan produk dan jasa inti atau product and services yang ditawarkan usaha dagang kepada pelanggannya. Agar lebih efektif menyelenggarakannya, harus ada aktifitas pendukung yang terkait dengan hal-hal Administrasi, keuangan, sumber daya manusia, infrastuktur perusahaan dan lain sebagainya.
Proses evaluasi kinerja pada Usaha Dagang Aneka Gemilang belum dilakukan, untuk itu diperlukan audit sistem informasi pada Perusahaan aneka Gemilang sehingga masalah – masalah yang ada dapat dikontrol dan diperbaiki, dengan adanya audit dapat di cari sumber masalah yang ada dan dicarikan solusi apa yang akan dilakukan untuk memperbaiki kesalahan sehingga tidak akan terjadi masalah yang sama. Salah satu alat bantu yang digunakan untuk mengetahui permasalahan adalah framework COBIT.
Penelitian dilakukan pada layanan pengadaan, pengiriman dan kualitas barang di Perusahaan Aneka Gemilang. Pengukuran audit dilakukan mengacu pada standar framework Cobit pada domain PO8, DS1 dan ME3
·         Domain PO8, Mengelola kualitas
·         DS10, Mendefinisikan dan Mengelola
tingkat layanan
·         Domain ME3, Memastikan Pemenuhan
terhadap kebutuhan Eksternal

2.      METODE PENELITIAN
Perencanaan (Planning), melakukan studi literatur terhadap dokumen Perusahaan dagang Aneka Gemilang yang berkaitan dengan visi dan misi, sasaran tujuan dan rencana strategis Perusahaan Dagang serta menganalisa visi, misi dan tujuan Perusahaan Dagang aneka Gemilang serta strategi, kebijakan-kebijakan yang terkait dengan pengelolaan investasi IT. Pemeriksaan Lapangan (Fieldwork), Penelitian ini bersifat pendekatan survey. Alat analisis yang digunakan dalam penelitian ini adalah dengan prosedur standar COBIT (Control Objectives for information and related Technology) yang dikeluarkan oleh ISACA (Information systems Audit And Control Association), data yang diperoleh dapat dengan berbagai metode yaitu : Kuesioner, Yaitu dengan cara membagikan kuesioner kepada setiap bagian yang tergolong Manajemen, Adapun jumlah manajemen yang tersebar sejumlah 10. Selain itu kuesioner yang disebarkan kepada user sejumlah 25 responden sehingga secara keseluruhan didapat total responden 35. Pelaporan (Reporting), Setelah quesioner disebarkan, maka akan didapat data yang akan diproses untuk dihitung berdasarkan perhitungan maturity level. Untuk selanjutnya dilakukan beberapa tahapan dalam pelaporan yaitu :
Hasil audit berisi temuan sekarang (current maturity level) dan harapan pada masa yang akan datang (expected maturity level)
·         Dilakukan Analysis gap untuk melakukan analisa interpretasi hasil current maturity.
level dan expected.
·         Rekomendasi berisi tindakan korektif, mengatasi gap yang dilakukan untuk mencapai perbaikan yang dilakukan untuk institusi tersebut.

3.      HASIL DAN PEMBAHASAN


Hasil Evaluasi Maturity Level saat ini (Performance) Secara umum sistem informasi TI saat ini dapat dilihat dari hasil perhitungan tingkat kematangan (maturity level) system informasi Perusahaan Dagang aneka Gemilang pada level Manajemen yang selengkapnya dapat dilihat pada Tabel 1. dan Tabel 2.Maturity level pada table 4.1 diperoleh dari hasil rata-rata kuesioner yang disebar kepada responden sejumlah 35 responden yang dibagi menjadi 2 kategori, user dan manajemen. Current Maturity Level dan expectancy user pada Perusahaan Dagang Aneka Gemilang responden kategori user dan manajemen dapat dilihat pada Gambar 1.


Secara umum maturity level Perusahaan Dagang Aneka Gemilang dengan menjumlah dan merata-ratakan dari rata-rata setiap kategori maka didapat tingkat kematangan (maturity Gambar 1. Current dan Expectacy user level) system informasi Perusahaan Dagang Aneka Gemilang yang selengkapnya dapat dilihat pada Tabel 1.


Berdasarkan Tabel 1. dapat dilihat bahwa rata-rata tingkat kematangan saat ini (current maturity level) untuk domain Deliver and Support berada disekitar level 3 (Defined). Analisa Kesenjangan Manajemen, Ternyata hasil perhitungan current maturity level untuk proses biro manajemen asset dan logistik yang berjalan saat ini berada dibawah expected maturity level. Berikut ini gap tingkat kematangan system informasi biro manajemen asset dan logistic pada IBI Darmajaya, yang digambarkan dalam table 2.


Current dan Expectacy Maturity Level pada Perusahaan Dagang Aneka Gemilang responden kategori user dan manajemen dapat juga digambarkan pada Gambar 2.

1.      SIMPULAN


Berdasarkan hasil penelitian diperoleh simpulan, proses PO1, DS1, dan ME3 pada domain Ensure Compliance With External Requirement yang diberikan oleh Perusahaan Dagang Aneka Gemilang secara umum berada pada tingkat kematangan Defined Process, yaitu terdapat bukti bahwa perusahaan mengetahui adanya permasalahan yang harus diatasi, dan telah diproses menggunakan metode yang telah distandarkan dalam penyelesaiannya, telah mendifinisikan dengan jelas langkah-langkah yang akan dipergunakan dalam menunjang pelayanan. Secara umum pendekatan kepada pengelolaan proses telah terorganisasi secara baik. Gap yang ada baik itu tingkat user maupun manajemen tidak menunjukkan gap yang besar sehingga dapat diambil kesimpulan bahwa apa yang diharapkan oleh Manajemen rata-rata sudah terpenuhi dan system sudah dijalankan. Rekomendasi yang dapat peneliti ajukan adalah tambahkan domain-domain yang dinilai sehingga hasilnya akan menjadi lebih baik dari saat ini. Hasil ini diharapkan dapat dijadikan salah satu referensi dalam Sistem Informasi TI secara lebih komprehensif.
DAFTAR PUSTAKA
https://www.kajianpustaka.com/2014/02/pengertian-sejarah-dan-komponen-cobit.html
Jurnal Informatika, Vol. 12, No. 2, Desember 2012 “AUDIT SISTEM INFORMASI PADA PERUSAHAAN DAGANG ANEKA GEMILANG BANDAR LAMPUNG MENGGUNAKAN FRAMEWORK COBIT 4.1”

Rabu, 24 Oktober 2018

RESUME SISTEM KEAMANAN TEKNOLOGI INFORMASI ( BAB 10 - BAB 12 )

TUGAS RESUME BAB 10, BAB 11, DAN BAB 12
SISTEM KEAMANAN TEKNOLOGI INFORMASI

 Hasil gambar untuk gunadarma

NAMA : Choirul Kahfi
NPM : 11115478
KELAS : 4KA23
TUGAS : RESUME BAB 10, BAB 11, BAB 12
DOSEN : KURNIAWAN B. PRIANTO, S.Kom., SH, MM
MATA KULIAH : SISTEM KEAMANAN TEKNOLOGI INFORMASI


FAKULTAS ILMU KOMPUTER TEKNOLOGI INFORMASI
S1 - SISTEM INFORMASI
UNIVERSITAS GUNADARMA
2018


Berikut saya lampirkan tugas tersebut dengan link :

https://drive.google.com/open?id=1vts4XSbzg4E87UJeggrxu9tnmdHxwOM-

Kamis, 18 Oktober 2018

RESUME SISTEM KEAMANAN TEKNOLOGI INFORMASI ( BAB 7 - BAB 9 )

TUGAS RESUME BAB 7, BAB 8, DAN BAB 9
SISTEM KEAMANAN TEKNOLOGI INFORMASI

 Hasil gambar untuk gunadarma

NAMA : Choirul Kahfi
NPM : 11115478
KELAS : 4KA23
TUGAS : RESUME BAB 7, BAB 8, BAB 9
DOSEN : KURNIAWAN B. PRIANTO, S.Kom., SH, MM
MATA KULIAH : SISTEM KEAMANAN TEKNOLOGI INFORMASI


FAKULTAS ILMU KOMPUTER TEKNOLOGI INFORMASI
S1 - SISTEM INFORMASI
UNIVERSITAS GUNADARMA
2018


Berikut saya lampirkan tugas tersebut dengan link :

Audit Teknologi Sistem Informasi (Tugas 1 Kelompok & Individu)

TUGAS KELOMPOK :

https://drive.google.com/open?id=1Xz2rKLigi4dKrgbPp_WbxGGZKPV4I5kc

TUGAS INDIVIDU :


Standar dan Panduan Audit Sistem Informasi 

Panduan yang dipergunakan dalam Audit Sistem Informasi di Indonesia adalah Standar Atestasi, dan aturan-aturan yang dikeluarkan oleh organisasi profesi akuntansi (IAI di Indonesia, AICPA di USA, atau CICA untuk Kanada), maupun yang lebih khusus lagi, yaitu dari ISACA atau IIA. Model referensi sistem pengendalian intern (internal controls model/framework) lazimnya adalah COBIT. Audit objectives dalam audit terhadap IT governance (menurut COBIT adalah: effectiveness, confidentiality, data integrity, availability, efficiency, dan realibility). Karena yang diperiksa adalah tata-kelola Teknologi Informasi (IT governance), maka yang diperiksa antara lain adalah Teknologi Informasi itu sendiri. Karena itu istilah audit arround the computer dan audit through the computer tidak relevan lagi di sini.

Dalam pelaksanaannya, jenis audit ini berkembang dalam beberapa variannya:
1. Pemeriksaan Operasional (Operational Audit) terhadap pengelolaan sistem informasinya, atau lebih tepatnya terhadap tata-kelola Teknologi Informasi (IT governance).
2. General Information review, Audit terhadap Sistem Informasi secara umum pada suatu organisasi tertentu.
3. Audit terhadap aplikasi tertentu yang sedang dikembangkan (Quality Assurance pada tahap system development), Quality Assurance pada systems development.

Di dalam audit ini, auditor bukan anggota dari tim pengembangan sistem, tetapi membantu tim untuk meningkatkan kualitas dari sistem yang mereka rancang dan implementasikan. Auditor mewakili pimpinan proyek dan menejemen perusahaan untuk memonitor kegiatan tim.

· Postimplementation audit: Audit terhadap aplikasi tertentu yang sudah dioperasikan (postimplementation audit yang bersifat application software review).
· Audit e-business atau e-commerce, di USA ikatan akuntan publiknya (AICPA) menawarkan jasa webtrust, bahkan juga systrust.

Audit juga dapat dilaksanakan untuk jenis lingkup penugasan tertentu, misalnya:
·Telaah lingkungan Teknologi Informasi, termasuk aspek-aspek fisik dan infrastruktur (Physical and environmental review).
· Telaah proses bisnis dan seberapa jauh Teknologi Informasi mendukungnya (Business continuity review).
·Telaah kepemilikan Teknologi Informasi, apakah sewa/leasing, dimiliki oleh perusahaan sepenuhnya, atau dimiliki perusahaan outsourcing.
· Telaah sistem jaringan dan keamanan (Network security review).
· Telaah integritas data pada Sistem Informasi (Data integrity review).
· Telaah administrasi sistem, meliputi: keamanan sistem operasi, manajemen database, prosedur dan ketaatan administrasi secara keseluruhan (System administration review).

Jadi dapat disimpulkan bahwa pengertian audit Sistem Informasi dapat dikelompokkan dalam dua tipe, yaitu: Audit Sistem Informasi akuntansi berbasis Teknologi Informasi yang merupakan bagian dari kegiatan audit laporan keuangan (general financial audit). Pemeriksaan dilakukan terhadap Sistem Akuntansi berbasis komputer. Di pihak lain Audit Sistem Informasi juga dapat dikategorikan sebagai jenis audit operasional, khususnya kalau pemeriksaan yang dilakukan adalah dalam rangka penilaian terhadap kinerja unit fungsional atau fungsi Sistem Informasi (pusat/instalasi komputer), atau untuk mengevaluasi sistem-sistem aplikasi yang telah diimplementasikan pada suatu organisasi/perusahaan (general information systems review), untuk memeriksa keterandalan sistem-sistem aplikasi komputer tertentu yang sedang dikembangkan (system development) maupun yang sudah dioperasikan (postimplementation audit).

Standar Audit

Standar Audit SI tidak lepas dari standar professional seorang auditor SI. Standar professional adalah ukuran mutu pelaksanaan kegiatan profesi yang menjadi pedoman bagi para anggota profesi dalam menjalankan tanggungjawab profesinya. Standar profesional adalah batasan kemampuan (knowledge, technical skill and professional attitude) minimal yang harus dikuasai oleh seseorang individu untuk dapat melakukan kegiatan profesionalnya pada masyarakat secara mandiri yang aturan-aturannya dibuat oleh organisasi profesi yang bersangkutan. Beberapa standar audit SI yang biasa digunakan adalahs ebagai berikut:
·         ISACA : IT Standards, Guidelines, and Tools and Techniques for Audit and Assurance and Control Professionals
·         IIA : International Professional Practices Framework / IPPF
·         IASII : Standar Audit Sistem Informasi
·         BI : Standar Pelaksanaan Fungsi Audit Intern Bank / SPFAIB
·         BPPT : Framework, Kode Etik & Standar, Pedoman Umum Audit Teknologi

 1. ISACA


ISACA adalah suatu organisasi profesi internasional di bidang tata kelola teknologi informasi yang didirikan di Amerika Serikat pada tahun 1967. Awalnya dikenal dengan nama lengkap Information Systems Audit and Control Association, saat ini ISACA hanya menggunakan akronimnya untuk merefleksikan cakupan luasnya di bidang tata kelola teknologi informasi.
ISACA didirikan oleh individu yang mengenali kebutuhan untuk sumber informasi terpusat dan bimbingan dalam bidang tumbuh kontrol audit untuk sistem komputer. Hari ini, ISACA memiliki lebih dari 115.000 konstituen di seluruh dunia dan telah memiliki kurang lebih 70.000 anggota yang tersebar di 140 negara. Anggota ISACA terdiri dari antara lain auditor sistem informasi, konsultan, pengajar, profesional keamanan sistem informasi, pembuat perundangan, CIO, serta auditor internal. Jaringan ISACA terdiri dari sekitar 170 cabang yang berada di lebih dari 60 negara, termasuk di Indonesia.
• Sifat khusus audit sistem informasi, keterampilan dan pengetahuan yang diperlukan untuk melakukan audit SI memerlukan standar yang berlaku secara global
• ISACA berperan untuk memberikan informasi untuk mendukung kebutuhan pengetahuan
• Dalam famework ISACA terkait, audit sistem informasi terdapat Standards, Guidelines and procedures
• Standar yang ditetapkan oleh ISACA harus diikuti oleh auditor.
• Guidelines memberikan bantuan tentang bagaimana auditor dapat menerapkan standar dalam berbagai penugasan audit.
• Prosedur memberikan contoh langkah-langkah auditor dapat mengikuti penugasan audit tertentu sehingga dapat menerapkan standar.
• Namun, IS auditor harus menggunakan pertimbangan profesional ketika menggunakan pedoman dan prosedur.

2. COSO

The Comitte of Sponsoring Organizations of the treadway commission’s (COSO) dibentuk pada tahun 1985 sebagai alinasi dari 5 (lima) organisasi professional. Organisasi tersebut terdiri dari American Accounting Association, American Instititue of Certified Public Accountants, Financial Executives International, Instititute of Management Accountants, dan The Institute of Internal Auditors. Koalisi ini didirikan untuk menyatukan pandangan dalam komunitas bisnis berkaitan dengan isu-isu seputar pelaporan keuangan yang mengandung fraud.
Secara garis besar, COSO menghadirkan suatu kerangka kerja yang integral terkait dengan definisi pengendalian intern, komponen-komponennya, dan kriteria pengendalian intern yang dapat dievaluasi. Pengendalian internal terdiri dari 5 komponen yang saling berhubungan. Komponen-komponen tersebut memberikan kerangka kerja yang efektif untuk menjelaskan dan menganalisa sistem pengendalian internal yang diimplementasikan dalam suatu organisasi. Komponen-komponen tersebut, adalah sebagai berikut:
1. Lingkungan pengendalian
2. Penilaian resiko
3. Aktifitas pengendalian
4. Informasi dan komunikasi
5. Pemantauan


3. ISO 1799

Menghadirkan sebuah standar untuk sistem manajemen keamanan informasi yang meliputi dokumen kebijakan keamanan informasi, alokasi keamanan informasi tanggung jawab menyediakan semua pemakai dengan pendidikan dan pelatihan di dalam keamanan informasi, mengembangkan suatu sistem untuk laporan peristiwa keamanan, memperkenalkan virus kendali, mengembangkan suatu rencana kesinambungan bisnis, mengikuti kebutuhan untuk pelindungan data, dan menetapkan prosedur untuk mentaati kebijakan keamanan.


DAFTAR PUSTAKA : 

herunugroho.staff.telkomuniversity.ac.id/files/2016/08/Standar-Audit-SI.pptx
https://ccaccounting.wordpress.com/2013/10/21/jenis-jenis-audit/
https://excitedblog.wordpress.com/2017/11/01/standar-dan-panduan-untuk-audit-sistem-informasi/
http://bayutry.blogspot.com/2017/10/standar-dan-panduan-audit-sistem.html
http://dwifarhanug.blogspot.com/2017/10/standar-dan-panduan-audit-sistem_19.html
http://herunugroho.staff.telkomuniversity.ac.id/tugas-membandingkan-standar-audit-si/
http://ifaneffendy.blogspot.co.id/2010/11/panduan-audit-sistem-informasi-di.html

Kamis, 11 Oktober 2018

RESUME SISTEM KEAMANAN TEKNOLOGI INFORMASI ( BAB 4 - BAB 6 )

TUGAS RESUME BAB 4, BAB 5, DAN BAB 6
SISTEM KEAMANAN TEKNOLOGI INFORMASI

 Hasil gambar untuk gunadarma

NAMA : Choirul Kahfi
NPM : 11115478
KELAS : 4KA23
TUGAS : RESUME BAB 4, BAB 5, BAB 6
DOSEN : KURNIAWAN B. PRIANTO, S.Kom., SH, MM
MATA KULIAH : SISTEM KEAMANAN TEKNOLOGI INFORMASI


FAKULTAS ILMU KOMPUTER TEKNOLOGI INFORMASI
S1 - SISTEM INFORMASI
UNIVERSITAS GUNADARMA
2018


Berikut saya lampirkan tugas tersebut dengan link :

https://drive.google.com/open?id=17031Dj80WBI_lbA-Fs3i9Ecy7NDTC4Dr

Kamis, 04 Oktober 2018

RESUME SISTEM KEAMANAN TEKNOLOGI INFORMASI ( BAB 1 - BAB 3 )

TUGAS RESUME BAB 1, BAB 2, DAN BAB 3
SISTEM KEAMANAN TEKNOLOGI INFORMASI

 Hasil gambar untuk gunadarma

NAMA : Choirul Kahfi
NPM : 11115478
KELAS : 4KA23
TUGAS : RESUME BAB 1, BAB 2, BAB 3
DOSEN : KURNIAWAN B. PRIANTO, S.Kom., SH, MM
MATA KULIAH : SISTEM KEAMANAN TEKNOLOGI INFORMASI


FAKULTAS ILMU KOMPUTER TEKNOLOGI INFORMASI
S1 - SISTEM INFORMASI
UNIVERSITAS GUNADARMA
2018


Berikut saya lampirkan tugas tersebut dengan link :

Sabtu, 09 Desember 2017

Definsi dan Contoh Metode Pencarian Buta & Heuristik

1.          Metode Pencarian Buta (Blind Searching)

            Blind Searching adalah model pencarian buta atau pencarian yang tidak memiliki informasi awal, model pencarian ini memiliki tiga ciri – ciri utama yaitu:
-         Membangkitkan simpul berdasarkan urutan
-         Kalau ada solusi maka solusi akan ditemukan
-         Hanya memiliki informasi tentang node yang telah dibuka (node selanjutnya tidak diketahui).
Jenis-jenis dalam Blind Searching yaitu :

  • ·         Breadth-First Search  (Pencarian Melebar Pertama)

Breadth First Search yaitu model pencarian yang memakai metode melebar. Untuk mencari hasilnya, model BFS ini menggunakan teknik pencarian persoalannya dengan cara membuka node (titik) pada tiap levelnya. Pada metode Breadth-First Search, semua node pada level n akan dikunjungi terlebih dahulu sebelum mengunjungi node-node pada level n+1. Pencarian dimulai dari node akar terus ke level ke-1 dari kiri ke kanan, kemudian berpindah ke level berikutnya demikian pula dari kiri ke kanan sampai ditemukannya solusi
.
Algoritma :
– Buat sebuah antrian, inisialisasi node pertama dengan Root dari tree
– Bila node pertama, jika ≠ GOAL, diganti dengan anak-anaknya dan diletakkan di belakang per level
– Bila node pertama = GOAL, selesai

Keuntungan :
– Tidak akan menemui jalan buntu
– Jika ada satu solusi, maka breadth first search akan menemukannya. Dan jika ada lebih dari satu solusi, maka solusi minimum akan ditemukan.

Kelemahan :
– Membutuhkan memori yang cukup banyak, karena menyimpan semua node dalam satu pohon
– Kemungkinan ditemukan optimal local

Contoh :


Penjelasan Gambar :
1.       Membangkitakan anak dari terminal Senen = Terminal blok M, Terminal Pulo Gadung, Terminal Manggarai
2.       Karena goal state (Terminal Kp. Rambutan) belum tercapai maka kita bangkitkan anak dari terminal senen
Terminal Blok M = Terminal Grogol, Terminal Lebak Bulus            
Terminal Lebak Bulus = Terminal Ciputat, Terminal Kp. Rambutan.            
Terminal Pulo Gadung = Terminal bekasi            
Terminal Manggarai = Terminal Cililitan, Terminal Harmoni
3.       Akhirnya tercapai Goal State (Terminal Kp. Rambutan).


  • ·         Depth-First Search  (Pencarian Mendalam Pertama)

DFS (Depth-first Search) sering disebut juga pencarian mendalam. Sesuai dengan namanya “pencarian mendalam”, DFS tidak mencari solusi per level, namun mencari pada kedalaman sebelah kiri terlebih dahulu, kemudian bila belum ditemuakn “goal”nya dilanjutkan ke sisi sebelah kanan dan seterusnya sampai ditemukan target/goal. Pada Depth First Search, proses pencarian akan dilaksanakan pada semua anaknya sebelum dilakukan pencarian ke node-node yang selevel. Pencarian dimulai dari node akar ke level yang lebih tinggi. Proses ini diulangi terus hingga ditemukannya solusi.

Algoritma :
– Buat sebuah antrian, inisialisasi node pertama dengan Root dari tree
– Bila node pertama, jika ≠ GOAL, node dihapus diganti dengan anak-anaknya dengan urutan LChild
– Bila node pertama = GOAL, selesai

Keuntungan :
– Membutuhkan memori yang relatif kecil, karena hanya node-node pada lintasan yang aktif saja yang disimpan
– Menemukan solusi tanpa harus menguji lebih banyak lagi dalam ruang keadaan

Kelemahan :
– Kemungkinan terjebak pada optimal lokal
– Hanya akan mendapatkan 1 solusi pada setiap pencarian

Contoh:


Pencarian dimulai dari simpul sebelah kiri yaitu ABD karena D tidak memiliki anak maka lanjut ke sebelah kanan yaitu E lalu FG. Anak-anak dari simpul B sudah habis maka lanjut ke simpul C dan di teruskan ke HIJK. K merupakan goal state dari pohon tersebut
Pada prinsipnya, DFS ini menggunakan tumpukan untuk menyimpan seluruh state yang ditemukan atau bisa dikatakan bahwa DFS menggunakan metode LIFO (Last In First Out).

2.      Metode Pencarian Heuristik (Heuristic Search )

Heuristic Search merupakan metode pencarian yang memperhatikan nilai heuristik (nilai perkiraan).
Teknik pencarian heuristik (heuristic searching) merupakan suatu strategi untuk melakukan proses pencarian ruang keadaan (state space) suatu problema secara selektif, yang memandu proses pencarian yang kita lakukan di sepanjang jalur yang memiliki kemungkinan sukses paling besar, dan mengesampingkan usaha yang bodoh dan memboroskan waktu.
Heuristik adalah sebuah teknik yang mengembangkan efisiensi dalam proses pencarian, namun dengan kemungkinan mengorbankan kelengkapan (completeness).
Heuristic Search memperkirakan jarak menuju Goal (yang disebut dengan fungsi heuristik).
Fungsi heuristik ini digunakan untuk mengevaluasi keadaan-keadaan problema individual dan menentukan seberapa jauh hal tersebut dapat digunakan untuk mendapatkan solusi yang diinginkan.
Jenis-jenis dalam Heuristic Search  yaitu :

  • ·         Generate and Test (membangkitkan dan menguji)

Strategi bangkitkan dan uji (generate and test) merupakan pendekatan yang paling sederhana dari semua pendekatan yang akan dibicarakan.
Pendekatan ini meliputi langkah–langkah sebagai berikut :
11.       Buatlah/bangkitkan sebuah solusi yang memungkinkan. Untuk sebuah problema hal ini dapat berarti pembuatan sebuah titik khusus dalam ruang problema.
22.       Lakukan pengujian untuk melihat apakah solusi yang dibuat benar–benar merupakan sebuah solusi, dengan cara membandingkan titik khusus tersebut dengan goal-nya (solusi).
33.       Jika telah diperoleh sebuah solusi, langkah – langkah tersebut dapat dihentikan. Jika belum, kembalilah ke langkah pertama.

Jika pembangkitan atau pembuatan solusi – solusi yang dimungkinkan dapat dilakukan secara sistematis, maka prosedur ini akan dapat segera menemukan solusinya (bila ada).  Namun, jika ruang problema sangat besar, maka proses ini akan membutuhkan waktu yang lama.
Metode generate and test ini memang kurang efisien untuk masalah yang besar atau kompleks.

Contoh:

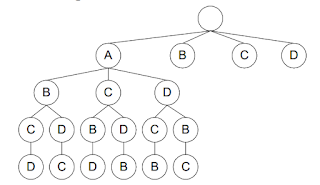
 “Travelling Salesman Problem (TSP)” Seorang salesman ingin mengunjungi n kota. Jarak antara tiap-tiap kota sudah diketahui. Kita ingin mengetahui ruter terpendek dimana setaip kota hanya boleh dikkunjungi tepat  1 kal i. Misalkan ada 4 kota dengan jarak antara tiap-tiap kota seperti gambar di bawah ini: 

Penyelesaian dengan Generate and Test


  • ·         Hill Climbing (mendaki bukit)

Hill Climbing (mendaki bukit) merupakan salah satu variasi metode buat dan uji (generate and test) dimana umpan balik yang berasal dari prosedur uji digunakan untuk memutuskan arah gerak dalam ruang pencarian (search).
Dalam prosedur buat dan uji yang murni, respon fungsi uji hanyalah ya atau tidak. Dalam prosedur Hill Climbing, fungsi uji dikombinasikan dengan fungsi heuristik yang menyediakan pengukuran kedekatan suatu keadaan yang diberikan dengan tujuan (goal).

Prosedur Hill Climbing :
11.       Buatlah solusi usulan pertama dengan cara yang sama seperti yang dilakukan dalam prosedur buat dan uji (generate and test). Periksalah apakah solusi usulan itu merupakan sebuah solusi. Jika ya, berhentilah. Jika tidak, kita lanjutkan ke langkah berikutnya.
22.       Dari solusi ini, terapkan sejumlah aturan yang dapat diterapkan untuk membuat sekumpulan solusi usulan yang baru.
33.       Untuk setiap elemen kumpulan solusi tersebut, lakukanlah hal-hal berikut ini :

11.       Kirimkanlah elemen ini ke fungsi uji. Jika elemen ini merupakan sebuah solusi, berhentilah.
22.       Jika tidak, periksalah apakah elemen ini merupakan yang terdekat dengan solusi yang telah diuji sejauh ini. Jika tidak, buanglah.
33.       Ambilah elemen terbaik yang ditemukan di atas dan pakailah sebagai solusi usulan berikutnya. Langkah ini bersesuaian dengan langkah dalam ruang problema dengan arah yang muncul sebagai yang tercepat dalam mencapai tujuan.
44.       Kembalilah ke langkah 2.

Masalah-masalah yang mungkin timbul pada prosedur Hill Climbing :

-          Maksimum lokal adalah suatu keadaan yang lebih baik daripada semua tetangganya namun masih belum lebih baik dari suatu keadaan lain yang jauh letaknya darinya.
-          Daratan  (Plateau) adalah suatu daerah datar dari ruang pencarian (search) dimana semua himpunan keadaan tetangganya memiliki nilai yang sama.
-          Punggung (Ridge) adalah suatu daerah ruang pencarian (search) yang lebih tinggi daripada daerah sekitarnya, namun tidak dapat dibalikkan oleh langkah–langkah tunggal ke arah manapun.
Solusinya:
-          Melakukan langkah balik (backtracking) ke simpul yang lebih awal dan mencoba bergerak ke arah yang lain.
-          Melakukan lompatan besar ke suatu arah untuk mencoba bagian ruang pencarian yang baru.
-          Menerapkan dua atau lebih aturan sebelum melakukan uji coba. Ini bersesuaian dengan bergerak ke beberapa arah sekaligus.

Contoh:
Disini ruang keadaan berisi semua kemungkinan lintasan yang mungkin. Operator digunakan untuk menukar posisi kota-kota yang bersebelahan. Apabila ada n kota, dan kita ingin mencari kombinasi l intasan dengan menukar posisi urutan 2 kota, maka kita akan mendapatkan sebanyak: 


atau sebanyak 6 kombinasi (lihat gambar dibawah). Fungsi heuristic yang digunakan adalah panjang lintasan yang terjadi 


Sumber: